pfSense manueller Cold Standby
Nach dem Hardwarecrash im letzten Jahr habe ich mir wieder Netgate Geräte gekauft und war auf der Suche nach der Möglichkeit eines “Cold Standby” bei dem ein Gerät ausgeschaltet bleibt und im Fall der Fälle mit einem recht aktuellen Backup in Betrieb genommen werden kann. Da ich hier 2 Netzanschlüsse mit PPOE haben kommen die klassischen HA Konfigurationen nicht in Frage.
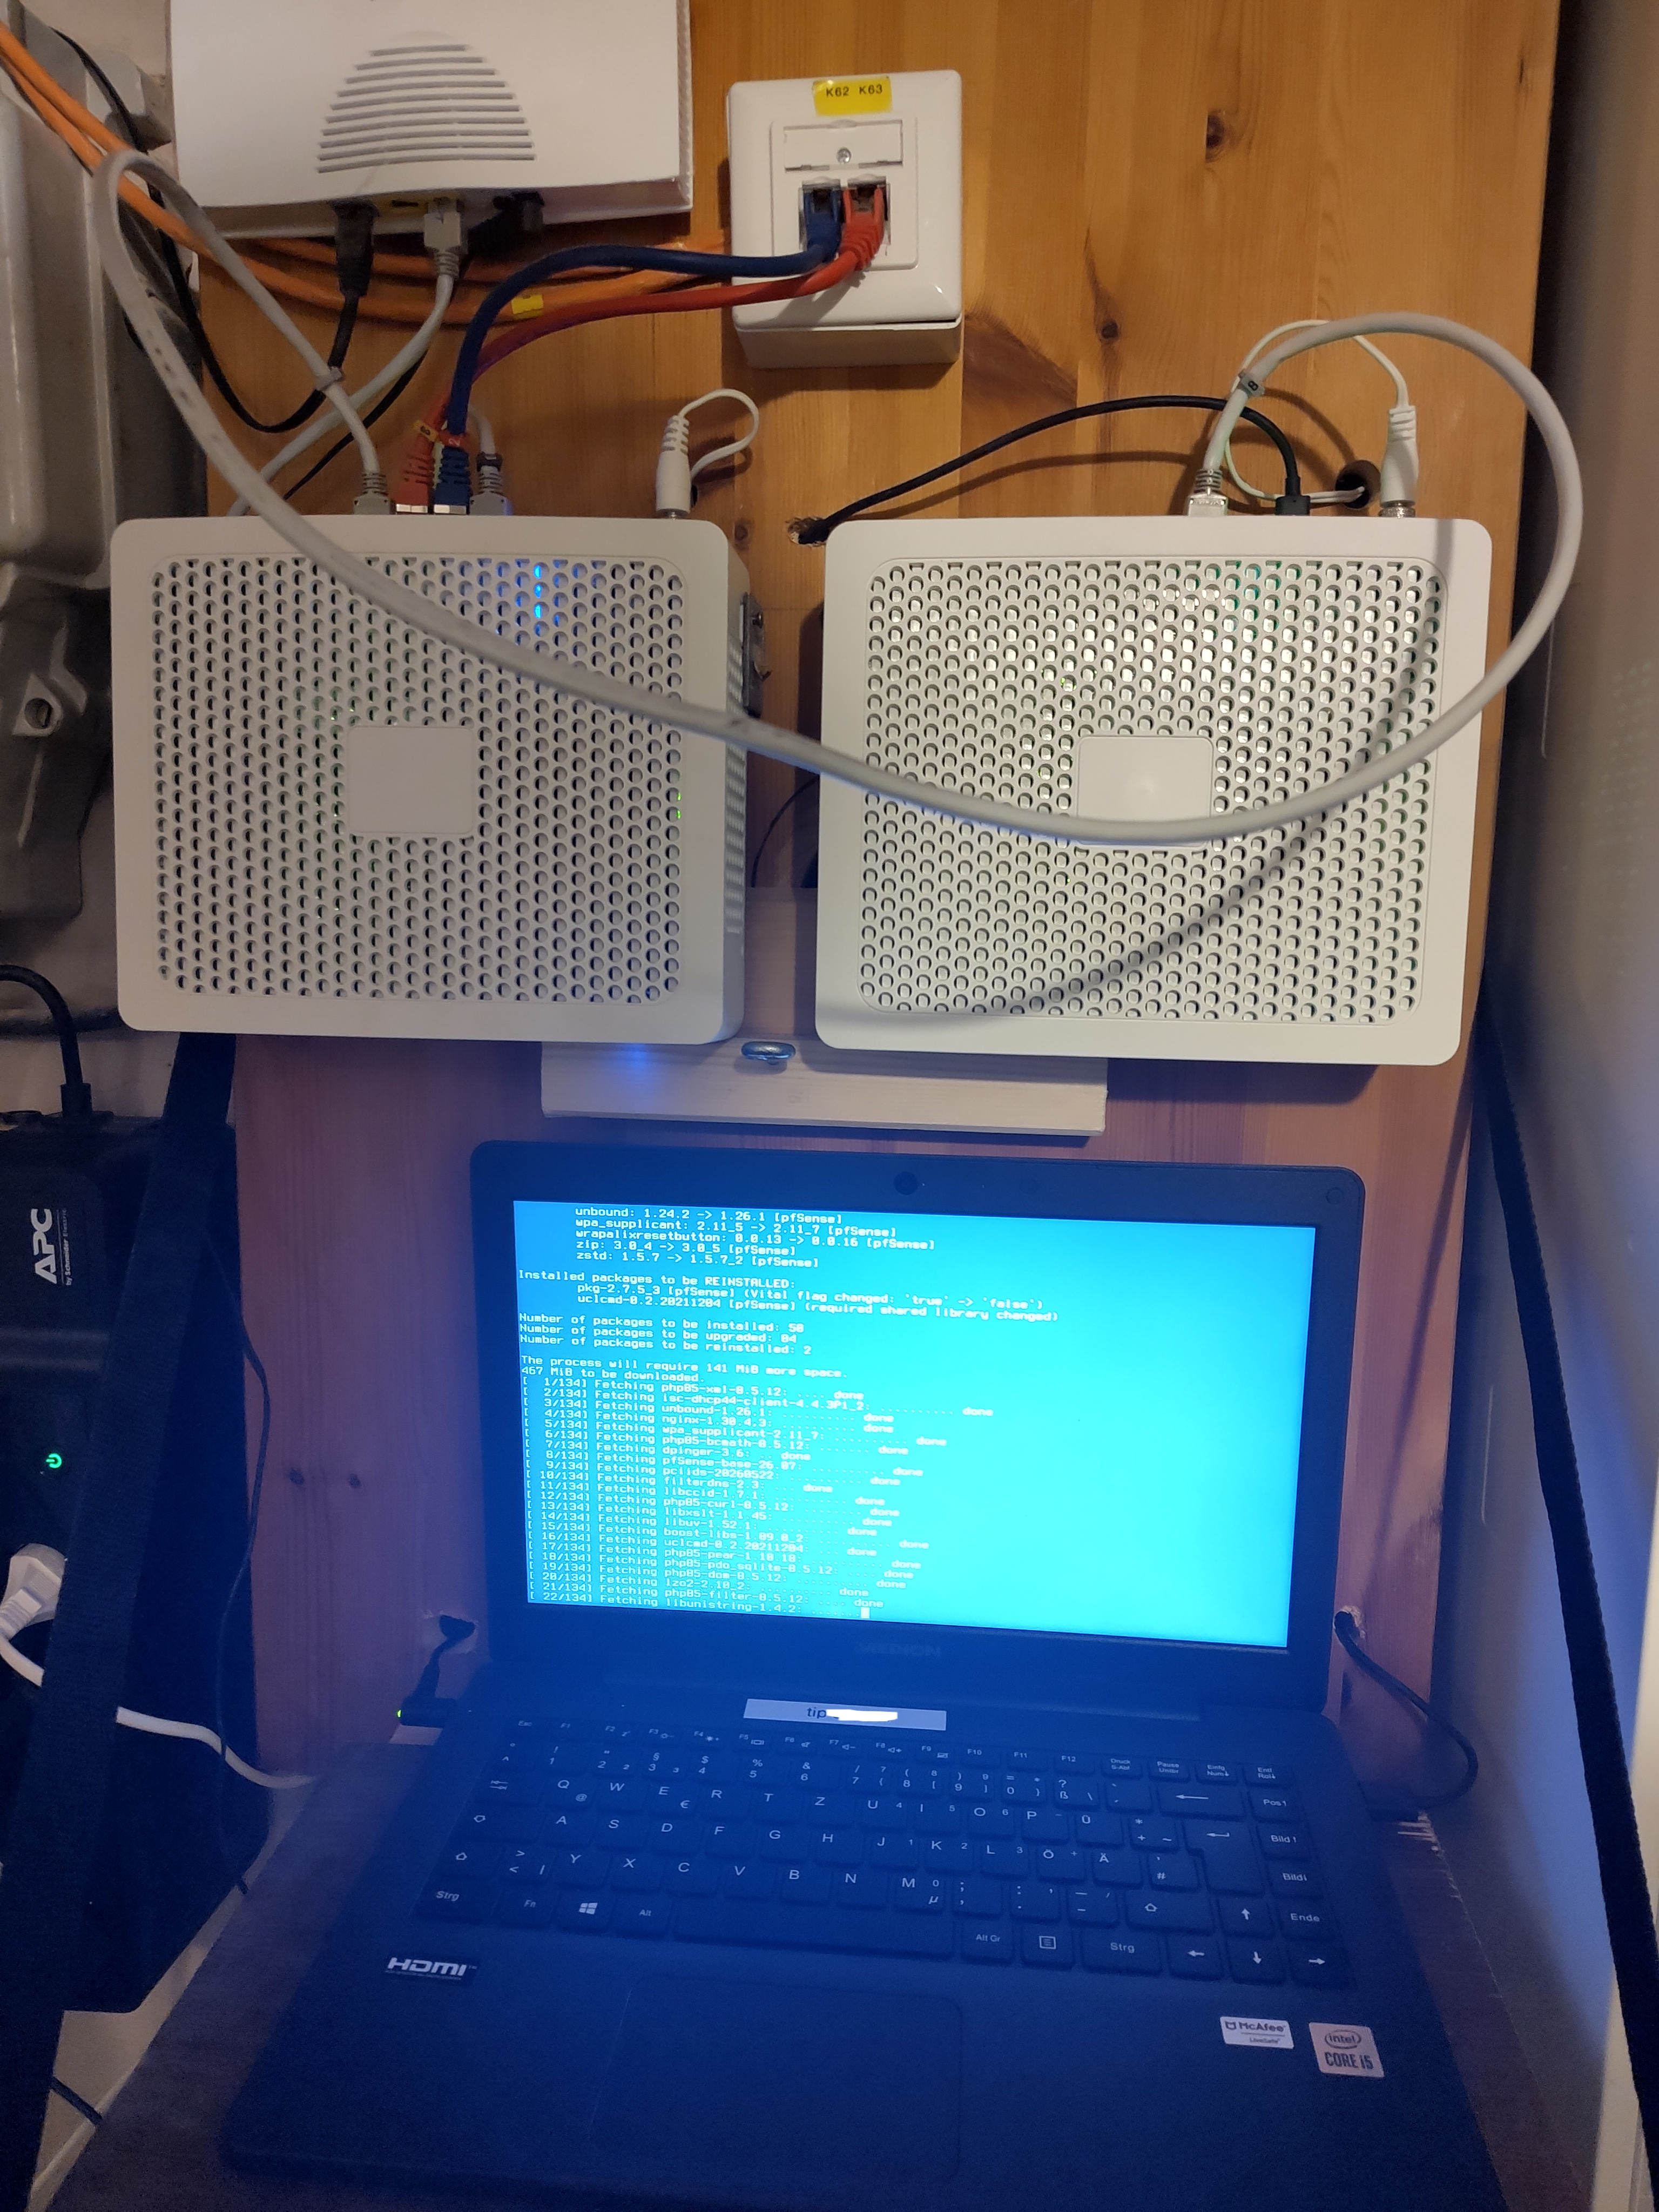
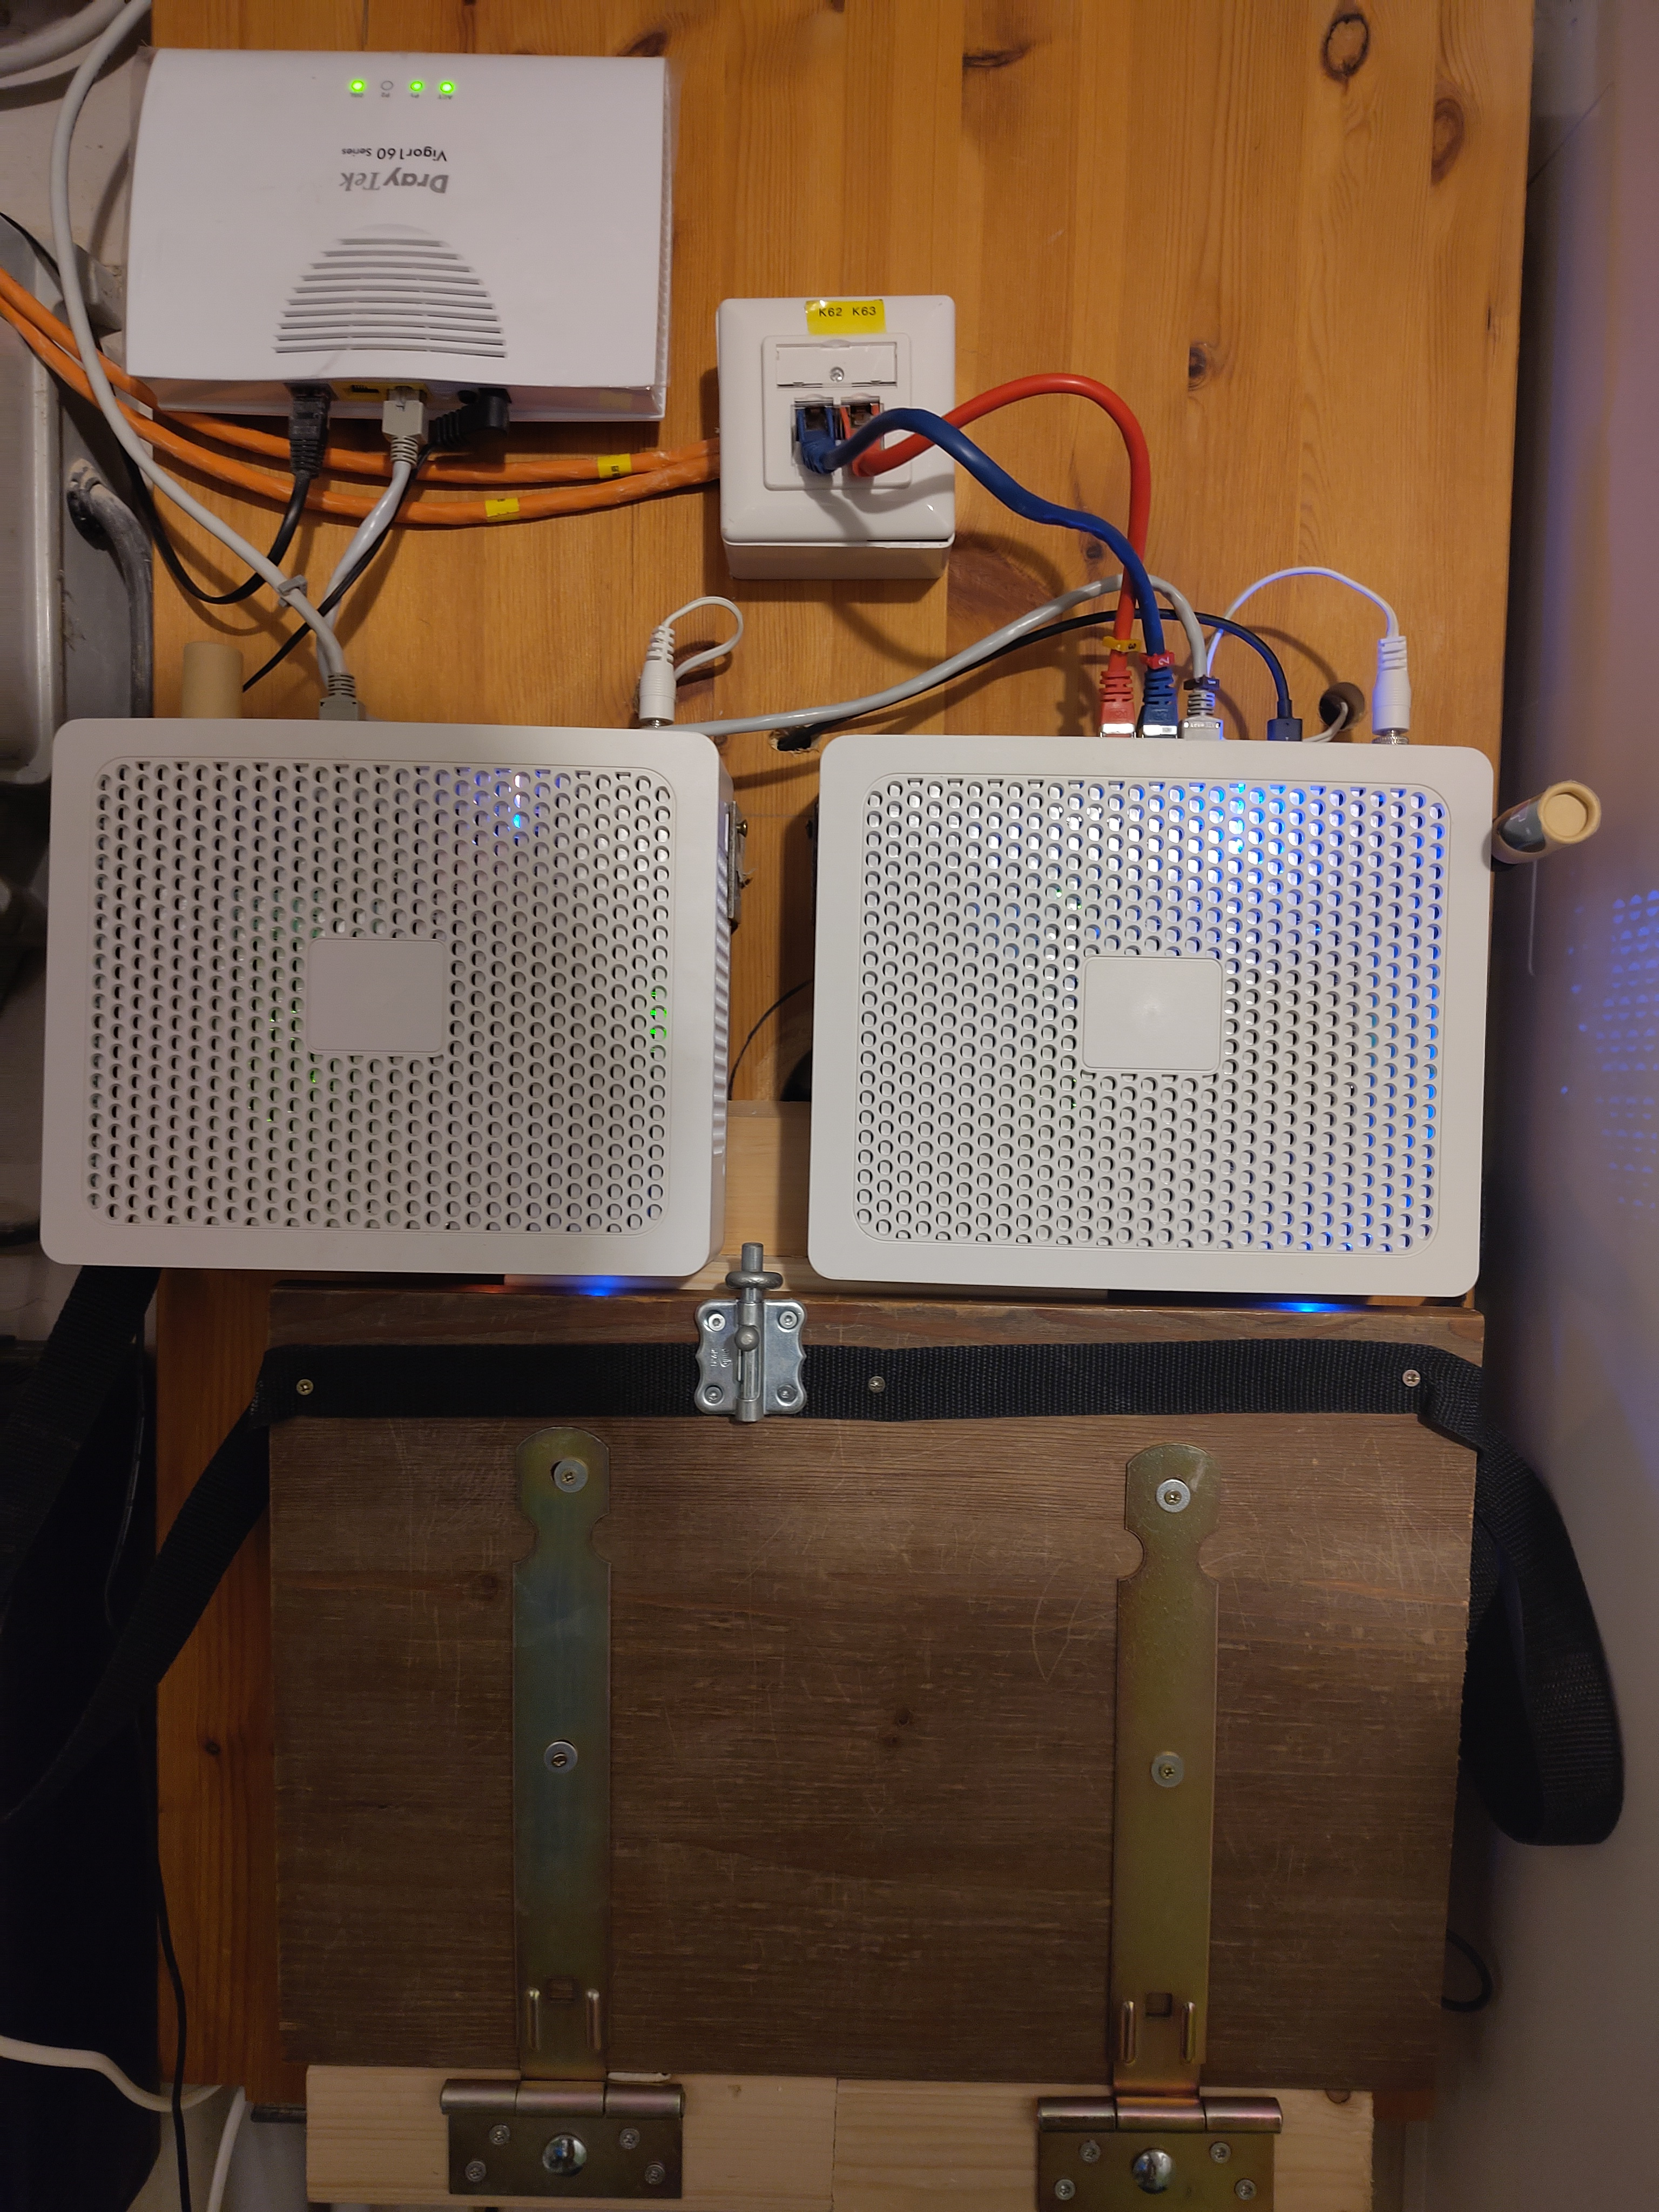
Folgende Konfiguration habe ich jetzt dafür aufgebaut. Die beiden Geräte sind nebeneinander an der Wand befestigt und für die Konsole habe ich ein altes Notebook eingericht das dort dann fest verbaut ist. Von der aktuellen pfSense mache ich in regelmäßigen Abständen mit dieser Konsole ein Backup der Konfiguration und der installierten Pakete auf einen USB Stick. Ich könnte das auch automatisieren aber ich möchte den Backup USB Stick nicht dauerhaft im System haben.
Für das Backup gibt es ein Script auf dem Usb Stick
mount -t msdosfs /dev/da0s1 /mnt
cd /mnt
./package-backup.sh
umount /mnt
Das 2. Gerät ist immer auf dem gleichen Softwarestand wie das aktive und auf Werkseinstellungen zurückgesetzt. Für den Fall der Fälle muss ich nur
- die Kabel umstecken
- den USB Stick einstecken
- das Gerät booten (dabei wir automatische das Backup eingelesen)
- den Usb Stick mounten
- Den Befehl für das Installieren der Zusatzpakete starten
- Neutstarten
mount -t msdosfs /dev/da0s1 /mnt
cd /mnt
./package-restore.sh
umount /mnt
reboot
Hier der Inhalt der beiden Befehle
cat /mnt/package-backup.sh

PACKAGE_LIST="/mnt/packages.txt"
cp /conf/config.xml /mnt
pkg query '%n' | grep '^pfSense-pkg-' > $PACKAGE_LIST


cat /mnt/package-restore.sh

#!/bin/sh
PACKAGE_LIST="/mnt/packages.txt"
if [ ! -f "$PACKAGE_LIST" ]; then
    echo "Paketliste nicht gefunden!"
    exit 1
fi
echo "Aktualisiere Paket-Repository..."
pkg-static update
while read -r PACKAGE
do
    [ -z "$PACKAGE" ] && continue
    echo "Installiere $PACKAGE ..."
    pkg-static install -y "$PACKAGE"
done < "$PACKAGE_LIST"
echo "Paketinstallation abgeschlossen!"
Zusätzlich kann ich diesen Aufbau auch gut für die Absicherung von Updates verwenden. Dann verbinde ich den WAN Eingang der Firewall mit meinem aktuellen Netzwerk um die Updates auf das Standby Gerät zu bekommen.